Управление информационными рисками предприятия: методология 2026
2026-08-15
- Управление информационными рисками предприятия: методология 2026
- Эволюция концепции: от защиты данных к устойчивости бизнеса
- Методология оценки рисков по стандартам 2026 года
- Стратегии обработки информационных рисков
- Технологический стек для управления рисками в 2026 году
- Отраслевая специфика: применение в промышленности и финансах
- Роль технологических партнеров в цифровой трансформации и безопасности
- Типичные ошибки при внедрении системы управления рисками
- Как выбрать подрядчика для аудита и внедрения
- Тренды 2026–2027: что ждет рынок?
- FAQ: Часто задаваемые вопросы
- Заключение и следующие шаги
Управление информационными рисками предприятия: методология 2026
Управление информационными рисками предприятия в 2026 году представляет собой не просто набор IT-протоколов, а стратегический процесс интеграции кибербезопасности, непрерывности бизнеса и compliance-контроля в единую операционную модель. В условиях ужесточения регуляторных требований (включая обновления ФЗ-152 и отраслевые стандарты ГОСТ Р ИСО/МЭК 27001) и роста сложности гибридных угроз, традиционные подходы к защите периметра утратили эффективность. Современная методология требует перехода от реактивной защиты к проактивному управлению уязвимостями на уровне бизнес-процессов.
Ключевая ценность внедрения систематического подхода заключается в минимизации финансовых потерь от простоев, сохранении репутационного капитала и обеспечении юридической защищенности руководства. Для промышленных холдингов и крупных коммерческих структур это означает автоматизацию мониторинга инцидентов, внедрение Zero Trust архитектуры и регулярный аудит цепочек поставок данных. Эффективное управление информационными рисками предприятия позволяет снизить вероятность критических сбоев на 40-60% и оптимизировать бюджет безопасности за счет приоритизации активов по степени их влияния на выру компании.
Эволюция концепции: от защиты данных к устойчивости бизнеса
До 2023 года большинство российских компаний рассматривали информационную безопасность (ИБ) как техническую функцию, изолированную от основных бизнес-задач. Однако ландшафт угроз кардинально изменился. Сегодня управление информационными рисками предприятия охватывает не только защиту от внешних хакерских атак, но и внутренние угрозы, риски третьих сторон (вендоров), а также соответствие требованиям суверенного интернета и импортозамещения ПО.
В 2026 году фокус сместился на концепцию Cyber Resilience (киберустойчивость). Это способность организации продолжать выполнение критических функций даже во время активной кибератаки или после серьезного инцидента. Если раньше главной метрикой было «время обнаружения угрозы», то теперь ключевыми показателями стали RTO (Recovery Time Objective — целевое время восстановления) и RPO (Recovery Point Objective — целевая точка восстановления).
Современная модель управления рисками базируется на трех столпах:
- Идентификация активов и контекста: Понимание того, какие данные являются критическими для конкретного производственного цикла или финансовой операции.
- Оценка вероятности и воздействия: Использование количественных методов (FAIR, OCTAVE) вместо качественных («высокий/средний/низкий»), что позволяет обосновать бюджет перед советом директоров.
- Непрерывный мониторинг и адаптация: Внедрение систем класса XDR и SOAR для автоматического реагирования на инциденты в реальном времени.
Методология оценки рисков по стандартам 2026 года
Для построения эффективной системы необходимо использовать стандартизированные, но адаптированные под реалии РФ фреймворки. Базовым документом остается ГОСТ Р ИСО/МЭК 27005, однако в 2026 году рекомендуется дополнять его требованиями Банка России (для финсектора) и рекомендациями ФСТЭК для объектов КИИ (критической информационной инфраструктуры).
Шаг 1: Инвентаризация и классификация активов
Нельзя защитить то, что не учтено. Процесс начинается с создания реестра информационных активов. Важно разделять активы по типам:
- Аппаратные средства: Серверы, рабочие станции, сетевое оборудование, IoT-датчики.
- Программное обеспечение: ОС, СУБД, прикладные системы (ERP, CRM, MES).
- Информация: Персональные данные (ПДн), коммерческая тайна, интеллектуальная собственность, государственная тайна.
- Люди: Сотрудники с различными уровнями доступа.
Каждому активу присваивается класс конфиденциальности, целостности и доступности. Например, для базы данных клиентов приоритетом является конфиденциальность, а для системы управления конвейером — доступность и целостность.
Шаг 2: Идентификация угроз и уязвимостей
На этом этапе формируется карта угроз. В 2026 году актуальны следующие векторы атак:
- Программы-вымогатели (Ransomware): Целевые атаки на промышленные предприятия с шифрованием данных и требованием выкупа.
- Цепочки поставок (Supply Chain Attacks): Компрометация через уязвимости в ПО партнеров или облачных провайдеров.
- Социальная инженерия: Фишинг и таргетированные атаки (spear-phishing) на топ-менеджмент и ключевых инженеров.
- Внутренние нарушители: Умышленные или случайные действия сотрудников, приводящие к утечке данных.
Уязвимости выявляются посредством регулярного сканирования (Vulnerability Assessment) и тестирования на проникновение (Penetration Testing). Важно учитывать не только технические дыры, но и процедурные недостатки, например, отсутствие двухфакторной аутентификации (2FA) для удаленного доступа.
Шаг 3: Количественная оценка риска
Риск рассчитывается по формуле: Риск = Вероятность реализации угрозы × Потенциальный ущерб.
В отличие от старых методов, где ущерб оценивался «на глаз», современное управление информационными рисками предприятия требует денежного выражения. Потенциальный ущерб включает:
- Прямые финансовые потери (штрафы регуляторов, выплаты клиентам).
- Стоимость простоя производства (час работы линии × количество часов простоя).
- Затраты на восстановление (работа IT-команды, закупка нового оборудования, услуги форензики).
- Репутационные потери (снижение стоимости акций, отток клиентов).
| Тип актива | Вероятность инцидента (год) | Средний ущерб (млн руб.) | Уровень риска | Приоритет обработки |
|---|---|---|---|---|
| Серверы ERP-системы | Высокая (0.8) | 50–100 | Критический | Немедленный |
| Рабочие станции бухгалтерии | Средняя (0.4) | 5–10 | Высокий | Плановый |
| Публичный веб-сайт | Высокая (0.9) | 1–2 | Средний | Отложенный |
| Архивные данные (>5 лет) | Низкая (0.1) | 0.5 | Низкий | Принятие риска |
Стратегии обработки информационных рисков
После оценки рисков руководство должно выбрать стратегию для каждого из них. Существует четыре основных подхода, которые часто комбинируются:
1. Снижение риска (Mitigation)
Наиболее распространенная стратегия. Предполагает внедрение контролей безопасности для уменьшения вероятности или воздействия угрозы до приемлемого уровня. Примеры мер:
- Внедрение DLP-систем для предотвращения утечек данных.
- Сегментация сети для ограничения lateral movement злоумышленников.
- Регулярное обновление ПО и установка патчей безопасности.
- Обучение персонала основам кибергигиены.
2. Передача риска (Transfer)
Передача финансовой ответственности за реализацию риска третьей стороне. Основной инструмент — киберстрахование. В 2026 году рынок киберстрахования в РФ matures, предлагая полисы, покрывающие расходы на расследование инцидентов, судебные издержки и выплаты штрафов. Однако страховщики все чаще требуют наличия сертифицированных средств защиты информации (СЗИ) как условия страхования.
3. Избегание риска (Avoidance)
Полный отказ от деятельности, порождающей риск. Например, отказ от использования определенного облачного сервиса из-за невозможности гарантировать локализацию данных в соответствии с законодательством, или прекращение сбора избыточных персональных данных клиентов.
4. Принятие риска (Acceptance)
Осознанное решение не предпринимать дополнительных мер, если стоимость контроля превышает потенциальный ущерб, или если риск находится в пределах «аппетита к риску» компании. Это решение должно быть документально зафиксировано и пересматриваться ежегодно.
Технологический стек для управления рисками в 2026 году
Эффективное управление информационными рисками предприятия невозможно без автоматизации. Ручные таблицы Excel больше не справляются с объемом данных. Ниже приведен обзор ключевых классов решений, необходимых для построения зрелой системы.
GRC-платформы (Governance, Risk, and Compliance)
Это «мозговой центр» системы управления рисками. GRC-системы позволяют автоматизировать сбор данных об активах, проводить опросы владельцев процессов, отслеживать статус выполнения мероприятий по лечению рисков и формировать отчетность для регуляторов. Современные российские решения интегрируются с системами мониторинга уязвимостей и SIEM, предоставляя единую панель управления (Dashboard).
SIEM и SOAR
SIEM (Security Information and Event Management) агрегирует логи со всех устройств и выявляет аномалии. SOAR (Security Orchestration, Automation and Response) автоматизирует реакцию на инциденты. Например, при обнаружении подозрительной активности SIEM передает сигнал в SOAR, который автоматически блокирует учетную запись пользователя и изолирует зараженный хост от сети, не требуя вмешательства аналитика.
Системы управления уязвимостями (Vulnerability Management)
Решения для постоянного сканирования инфраструктуры на наличие известных уязвимостей (CVE). Важная функция 2026 года — приоритизация уязвимостей на основе контекста: не все «критические» дыры одинаково опасны для конкретной компании. Система должна подсказывать, какую уязвимость закрыть в первую очередь, исходя из наличия эксплойтов в даркнете и ценности атакуемого актива.
Отраслевая специфика: применение в промышленности и финансах
Подход к управлению рисками сильно зависит от отрасли. Рассмотрим два контрастных примера, чтобы продемонстрировать гибкость методологии.
Сценарий 1: Промышленное производство (АСУ ТП)
Контекст: Крупный металлургический комбинат с внедренными системами АСУ ТП (Automated Control Systems for Technological Processes).
Ключевой риск: Остановка производства из-за кибератаки на контроллеры PLC.
Специфика: Здесь приоритетом является доступность (Availability) и безопасность людей. Традиционные IT-методы (например, частая перезагрузка серверов или агрессивное сканирование портов) неприменимы, так как могут вызвать сбой в технологическом процессе.
Решение:
- Физическая сегментация сетей OT (Operational Technology) и IT.
- Внедрение промышленных межсетевых экранов, понимающих специфические протоколы (Modbus, OPC UA).
- Создание «цифрового двойника» сети для безопасного тестирования обновлений.
- Разработка планов аварийного восстановления с ручным режимом управления производством.
Инженерное наблюдение: На практике мы видим, что 70% инцидентов в АСУ ТП происходят не из-за внешних хакеров, а из-за подключения зараженных ноутбуков инженеров напрямую к промышленной сети. Поэтому организационные меры контроля доступа здесь важнее дорогих программных комплексов.
Сценарий 2: Финансовый сектор (Банк/Финтех)
Контекст: Онлайн-банк с миллионами клиентов.
Ключевой риск: Утечка персональных данных и финансовых транзакций.
Специфика: Жесткие требования ЦБ РФ (ГОСТ Р 57580, Положение № 282-П). Высокая динамика изменений в IT-ландшафте (микросервисы, облака).
Решение:
- DevSecOps: интеграция проверок безопасности в цикл разработки ПО.
- Биометрическая аутентификация и поведенческий анализ пользователей (UEBA) для выявления мошенничества в реальном времени.
- Шифрование данных как на rest (в хранении), так и in transit (в передаче).
- Регулярные учения по отработке инцидентов с участием всего топ-менеджмента.
Роль технологических партнеров в цифровой трансформации и безопасности
Успешная реализация описанных выше стратегий требует не только внутренних усилий, но и надежных внешних партнеров, способных обеспечить глубокую интеграцию цифровых решений с требованиями безопасности. Ярким примером такого подхода является деятельность ООО «Хэнань Цзюйхэ Текнолоджи» — высокотехнологичного предприятия, специализирующегося на цифровой трансформации промышленных и исследовательских организаций.
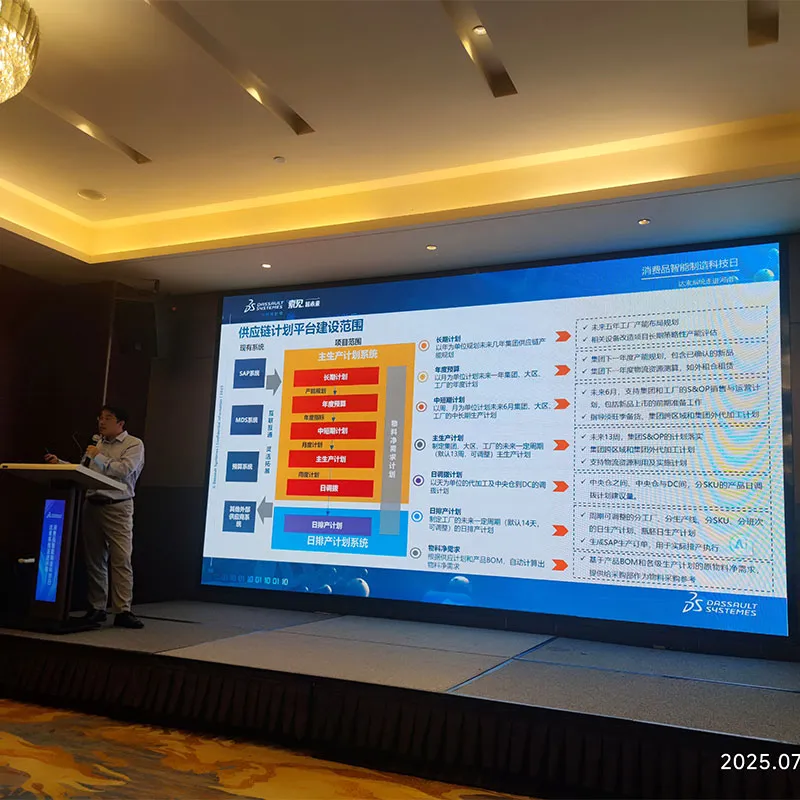
Как национальное малое научно-техническое предприятие провинции Хэнань (Китай), компания позиционирует себя как ведущий поставщик комплексных решений в области искусственного интеллекта, интеллектуального производства и анализа больших данных. В контексте управления рисками особый интерес представляет их подход к разработке собственного программного обеспечения, такого как JHMES (управление производственным исполнением), JHPLM (управление жизненным циклом изделий) и JHLIMS (лабораторные информационные системы). Эти платформы разрабатываются с учетом строгих внутренних процессов верификации и тестирования, что гарантирует их стабильность и безопасность в критически важных средах.
Опыт ООО «Хэнань Цзюйхэ Текнолоджи» демонстрирует, как тесная интеграция отраслевой экспертизы (в секторах машиностроения, автомобилестроения и оборонной промышленности) с передовыми IT-решениями позволяет минимизировать риски на этапе проектирования систем. Являясь сервисным партнером Siemens, компания подтверждает соответствие международным стандартам качества, что является важным фактором при выборе подрядчика для внедрения сложных цифровых экосистем, где безопасность данных и непрерывность бизнес-процессов стоят на первом месте.
Типичные ошибки при внедрении системы управления рисками
Даже при наличии бюджета многие проекты по внедрению ISO 27001 или построению SOC (Security Operations Center) терпят неудачу. Ниже приведены наиболее частые ошибки, которые сводят на нет усилия специалистов.
- «Бумажная» безопасность. Компания получает сертификат соответствия, но реальные процессы не меняются. Политики пишутся «под аудит», а не для работы. В результате при реальной атаке сотрудники действуют по привычке, игнорируя регламенты.
- Игнорирование человеческого фактора. Инвестиции миллионов рублей в фаерволы при отсутствии базового обучения сотрудников. Одна кнопка в фишинговом письме может обойти всю техническую защиту. Культура безопасности должна формироваться сверху вниз.
- Отсутствие связи с бизнес-целями. Служба ИБ действует как «полиция», запрещая все подряд. Это приводит к тому, что сотрудники находят обходные пути (Shadow IT), используя неофициальные мессенджеры и облачные хранилища, которые вообще не контролируются.
- Статичность модели рисков. Оценка рисков проводится раз в год при аудите. В быстро меняющейся среде (новые угрозы, новые сервисы) такая модель устаревает через месяц. Необходим непрерывный мониторинг.
- Перегрузка инструментами. Покупка десятков разрозненных решений от разных вендоров, которые не интегрируются между собой. Аналитики тонут в алертах (alert fatigue), пропуская реальные инциденты.
Как выбрать подрядчика для аудита и внедрения
Если внутренних компетенций недостаточно, компании привлекают внешних интеграторов. Выбор партнера — критический этап. Вот чек-лист для оценки поставщика услуг по управлению информационными рисками предприятия:
- Наличие лицензий ФСБ и ФСТЭК. Обязательно для работы с гостайной и КИИ.
- Опыт в вашей отрасли. Решения для ритейла не подойдут для нефтегазового сектора. Требуйте кейсы (case studies).
- Использование отечественного ПО. В условиях санкционных рисков важно, чтобы предлагаемые решения входили в реестр Минцифры и имели поддержку вендора в РФ.
- Комплексный подход. Подрядчик должен предлагать не просто «продажу коробок», а консалтинг, настройку, обучение и сопровождение (MSS).
- Прозрачность методологии. Попросите показать пример отчета об оценке рисков. Он должен быть понятен не только технарям, но и финансовому директору.
Рекомендация по закупке: Не выбирайте самого дешевого подрядчика. Ошибки в проектировании системы безопасности исправлять дороже, чем изначальное качественное внедрение. Запросите пилотный проект (PoC) на ограниченном контуре.
Тренды 2026–2027: что ждет рынок?
Горизонт планирования в сфере ИБ сокращается, но можно выделить несколько устойчивых трендов, которые повлияют на управление информационными рисками предприятия в ближайшем будущем:
- ИИ в атаках и защите. Злоумышленники используют генеративный ИИ для создания идеальных фишинговых писем и полиморфного вредоносного кода. В ответ компании внедряют AI-драйверы для анализа поведения и прогнозирования атак.
- Квантовая криптография. Хотя массовое применение еще далеко, крупные корпорации начинают готовить инфраструктуру к постквантовой эре, тестируя алгоритмы шифрования, устойчивые к взлому квантовыми компьютерами.
- Регуляторное давление. Ожидается дальнейшее ужесточение ответственности руководителей за утечки данных. Возможны персональные штрафы для CISO и CEO.
- Безопасность IoT и IIoT. С ростом количества подключенных устройств поверхность атаки расширяется. Стандарты безопасности для «умных» датчиков станут обязательными.
FAQ: Часто задаваемые вопросы
Сколько времени занимает внедрение системы управления информационными рисками?
Первичный аудит и разработка модели рисков занимают от 1 до 3 месяцев. Полное внедрение технических средств и интеграция процессов в деятельность компании — от 6 до 12 месяцев. Получение сертификата ISO 27001 обычно требует 9–14 месяцев подготовки.
Какова примерная стоимость проекта?
Стоимость варьируется в зависимости от размера компании и текущего уровня зрелости. Для среднего бизнеса (до 500 сотрудников) бюджет на консалтинг и базовый набор средств защиты может составлять от 3 до 10 млн рублей в первый год. Для крупных промышленных холдингов бюджеты исчисляются сотнями миллионов.
Обязательно ли иметь отдел ИБ в штате?
Законодательство обязывает назначить ответственного за обеспечение безопасности персональных данных. Для субъектов КИИ наличие собственной службы или привлечение лицензированной организации обязательно. Для малого бизнеса эффективным решением является аутсорсинг функций CISO (vCISO) и использование MSS-провайдеров.
Как часто нужно пересматривать реестр рисков?
Формально — не реже одного раза в год. Фактически — при каждом значительном изменении инфраструктуры, запуске новых продуктов, смене законодательства или после произошедшего инцидента безопасности.
В чем разница между аудитом ИБ и оценкой рисков?
Оценка рисков — это процесс выявления и анализа угроз для принятия управленческих решений. Аудит — это проверка соответствия текущих процессов заявленным стандартам или политикам. Аудит часто следует за внедрением системы управления рисками.
Заключение и следующие шаги
Управление информационными рисками предприятия в 2026 году — это не разовая акция, а непрерывный цикл улучшений. Компании, которые успешно интегрируют управление рисками в свою ДНК, получают конкурентное преимущество: они более устойчивы к кризисам, вызывают больше доверия у партнеров и клиентов, и эффективно распределяют ресурсы безопасности.
Не ждите инцидента, чтобы начать действовать. Начните с аудита текущего состояния и разработки дорожной карты.
Если вам требуется профессиональная оценка зрелости вашей системы безопасности или помощь во внедрении методологии управления рисками, наши эксперты готовы провести бесплатный экспресс-аудит ключевых узлов вашей инфраструктуры.
Готовы повысить киберустойчивость вашего бизнеса?
→ Заказать консультацию эксперта по информационной безопасности
→ Скачать чек-лист по подготовке к аудиту ИБ 2026
-


-
-


-


WeChat
-
WeChat